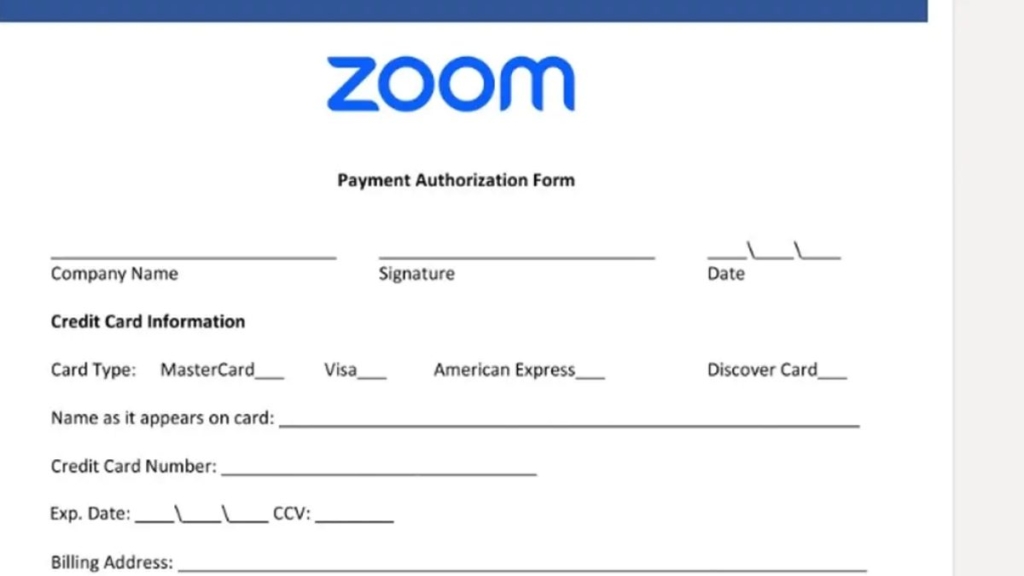
Kaspersky, Zoom ve DocuSign’dan gönderilmiş gibi görünen e-postalarla kurumsal kullanıcıları hedef alan bir oltalama kampanyası tespit ettiğini açıkladı. Eylül 2026 itibarıyla kampanya kapsamında belirlenen oltalama e-postalarının sayısının bini aştığı bildirildi.
Saldırılarda kullanıcıların kurumsal hesap bilgileri, kişisel verileri ve kredi kartı bilgilerinin ele geçirilmesini amaçlayan sahte bağlantılar ve formlar kullanılıyor. Kampanyanın Orta Doğu’dan Batı Avrupa’ya uzanan farklı bölgelerdeki kurumsal hesapları hedef aldığı belirtildi.
İlk Saldırı Dalgasında DocuSign E-postaları Taklit Edildi
Kaspersky tarafından tespit edilen kampanyanın ilk aşamasında saldırganlar, DocuSign tarafından gönderilmiş izlenimi veren e-postaları kullandı.
Orta Doğu, Latin Amerika, Batı Avrupa, Rusya, Ermenistan ve Azerbaycan’daki kurumsal hesaplara gönderilen sahte iletilerde, kullanıcıların kurumsal kimlik bilgilerini ele geçirmek üzere hazırlanmış oltalama bağlantıları yer aldı.
İkinci Dalgada Zoom Hesapları Hedef Alındı
İlk saldırılardan yaklaşık bir hafta sonra başlayan ikinci dalgada ise Zoom’un resmi bildirimlerini taklit eden e-postalar kullanılmaya başlandı.
Sahte iletilerde kullanıcıların hesaplarının askıya alınmak üzere olduğu öne sürülerek hızlı hareket etmeleri sağlanmaya çalışıldı.
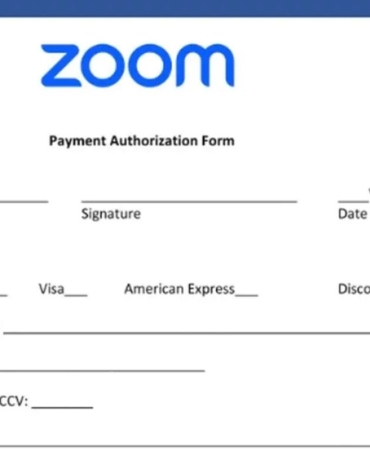
Kampanyada iki temel yöntem kullanıldığı belirtildi. Bunlardan ilkinde kullanıcılar sahte bağlantılar aracılığıyla kimlik avı sayfalarına yönlendirilirken, ikinci yöntemde e-postalara yerleştirilen formlar üzerinden kişisel verilerin ve kredi kartı bilgilerinin toplanması hedeflendi.
Oltalama E-postalarının Sayısı Bini Aştı
Kaspersky’nin verilerine göre Eylül 2026 itibarıyla söz konusu kampanya kapsamında tespit edilen oltalama e-postalarının sayısı bini geçti.
Kaspersky E-posta Tehditlerinden Koruma Grubu Müdürü Andrey Kovtun, yapay zekayla birlikte daha gelişmiş dolandırıcılık yöntemleri ortaya çıksa da geleneksel oltalama tekniklerinin kullanılmaya devam ettiğine dikkat çekti.
“Eski ve ilkel yöntemler varlığını sürdürmeye devam ediyor. Üstelik bu sadelik kimi zaman oldukça işe yarayabiliyor; zira yoğun e-posta trafiği arasında çalışanlar en belirgin oltalama işaretlerini bile gözden kaçırabiliyor.”
Kovtun, saldırganların resmi kurumsal yazışmaları taklit etmek amacıyla iş dünyasında yaygın kullanılan markaları tercih ettiğini belirterek şirketlerin siber güvenliğinin yalnızca çalışanların dikkatine bırakılmaması gerektiğini ifade etti.
Şirketlere E-posta Güvenliği ve MFA Uyarısı
Kaspersky uzmanları, kurumsal hesapların oltalama saldırılarına karşı korunması için e-posta güvenliğinin otomatik sistemlerle desteklenmesini ve çalışanlara düzenli siber güvenlik farkındalık eğitimleri verilmesini öneriyor.
Uzmanların önerileri arasında uç nokta tehdit koruması ile çalışan odaklı risk yönetiminin birlikte uygulanması, çalışanların güncel tehditler konusunda düzenli olarak bilgilendirilmesi ve kontrollü oltalama simülasyonlarıyla farkındalık seviyelerinin test edilmesi de bulunuyor.
Özellikle kritik ve yetkili hesaplar başta olmak üzere kurumsal e-posta hesaplarında çok faktörlü kimlik doğrulamanın (MFA) zorunlu hale getirilmesi öneriliyor. Uygun sistemlerde donanım belirteçleri veya mobil anlık bildirimler gibi parolasız doğrulama yöntemlerinin tercih edilebileceği belirtiliyor.